Pentest automatisé et hub de sécurité pour les PME
Lancez vous-même vos tests d’intrusion, recevez un rapport priorisé en quelques heures, et pilotez vulnérabilités, plan d’action et conformité depuis une seule plateforme française.
- Accueil
- Zoumio Security
Nouveauté
Un seul hub de sécurité, de l’audit à la remédiation
Zoumio Security réunit dans un seul outil ce que la plupart des organisations éparpillent entre un prestataire de pentest, un scanner de vulnérabilités, un tableur de suivi et un rapport d’audit annuel. Les tests d’intrusion tournent automatiquement : ce qui est détecté devient une priorité, la priorité devient une action assignée et datée, et l’action devient une preuve présentable à votre direction comme à un auditeur.
- Tester
- Prioriser
- Prouver
Pourquoi maintenant
NIS2, rançongiciels : pourquoi sécuriser votre parc maintenant
La directive NIS2 étend les obligations de cybersécurité à des milliers d’entreprises françaises, pendant que les attaques par rançongiciel se sont industrialisées et visent de plus en plus les PME et les ETI. La question n’est plus « suis-je concerné ? » mais « qu’est-ce que je corrige en premier, avec l’équipe que j’ai ? ».
-
La conformité NIS2 se prouve, elle ne se déclare pas Périmètre, contrôles, plans d’action, preuves : un auditeur attend un pilotage documenté et daté. Un tableur partagé ne tient pas l’examen, et NIS2 engage directement la responsabilité des dirigeants.
-
Les rançongiciels passent par l’Active Directory Comptes à privilèges oubliés, chemins d’attaque vers les administrateurs du domaine, double authentification absente sur un compte administrateur Microsoft Entra ID : la plupart des compromissions passent par l’identité, pas par une attaque spectaculaire.
-
Un pentest par an, c’est onze mois sans visibilité Un test d’intrusion annuel, un scanner par-ci, des exports que personne ne relit. Entre deux audits, le parc change, de nouvelles failles sortent, et personne ne sait ce qu’il faut corriger en premier.
De l’installation au rapport, en autonomie
Aucun consultant à attendre : vous installez, vous lancez, et votre premier rapport arrive en quelques heures. Les campagnes reposent sur une approche de détection non destructive, conçue pour ne pas perturber votre production.
Installer
Pour l’audit externe, rien à installer. Pour l’audit interne, un assistant vous guide pour déployer l’agent sur votre réseau : un petit boîtier ou une machine virtuelle.
Étape 1
Lancer
Choisissez le périmètre, les tests à mener et le moment : maintenant, cette nuit ou chaque mois. La campagne s’exécute automatiquement, selon la méthodologie PTES.
Étape 2
Corriger
En quelques heures, vous avez vos vulnérabilités priorisées, votre plan d’action et vos rapports PDF. À la campagne suivante, vous voyez ce qui a été corrigé.
Étape 3
Le produit
Tous les modules du hub Zoumio Security
Inventaire, tests d’intrusion automatisés, audit Active Directory et Entra ID, surveillance des fuites, priorisation des vulnérabilités et conformité : chaque module alimente le même hub, et chaque constat débouche sur une action.
Programme pionniers
Rejoignez les premières PME qui pilotent leur sécurité avec Zoumio Security
Vous voulez tester votre parc, prioriser vos actions cyber et préparer vos échéances de conformité, sans dépendre d’un prestataire ? Rejoignez notre programme pionniers : un tarif préférentiel, un accès direct à l’équipe produit et une vraie influence sur les prochaines évolutions.
- Tarif préférentiel
- Accès direct à l’équipe produit
- Vos besoins pris en compte dans la feuille de route
Inclus dans le produit
Sécurité, RGPD et hébergement en France
Zoumio Security est hébergée dans des centres de données situés en France, avec un cloisonnement strict des données de chaque client, le chiffrement des informations sensibles et un journal d’audit pensé pour le RGPD. Éditée, maintenue et supportée en France.
Hébergement en France
Données hébergées dans des centres de données en France. Plateforme éditée, maintenue et supportée en France.
Connexion sécurisée
Connexion via Microsoft ou Google, double authentification, création et retrait automatiques des comptes.
Cloisonnement par client
Les données de chaque client sont isolées à chaque requête, sans croisement possible, même en mode MSP.
Sessions maîtrisées
Sessions courtes, protégées contre le vol, et accès retiré immédiatement au départ d’un collaborateur.
Chiffrement
Données sensibles chiffrées au repos et en transit, y compris les secrets d’accès aux plateformes.
Traçabilité
Chaque action est journalisée : qui a consulté, lancé ou exporté quoi, et à quel moment.
Nos offres
Quatre niveaux, au rythme de votre maturité cyber
Externe, Pro, Avancé, Identité 360 : chaque pack inclut le précédent. Vous élargissez le périmètre testé quand vous êtes prêt, sans changer d’outil ni repartir de zéro.
Externe
Voir ce qu’un attaquant voit de vous depuis Internet.
- Audit de la surface externe
- Inventaire des actifs exposés
- Vulnérabilités priorisées (KEV, EPSS)
- Rapports PDF et exports
Pro
Ajouter la vision interne : et s’il était déjà entré ?
- Tout le pack Externe
- Tests d’intrusion automatisés sur le réseau interne
- Campagnes récurrentes et alertes
- Recommandations et suivi des corrections
Avancé
Fermer les chemins d’attaque vers votre Active Directory.
- Tout le pack Pro
- Audit Active Directory
- Chemins d’attaque et détection des dérives
- Rapports à vos couleurs
Identité 360
Couvrir aussi l’identité cloud Microsoft 365.
- Tout le pack Avancé
- Audit Microsoft Entra ID
- Double authentification, accès conditionnels, comptes à privilèges
- Surveillance des fuites d’identifiants
Priorisation
Priorisation des vulnérabilités : KEV et EPSS plutôt que le CVSS seul
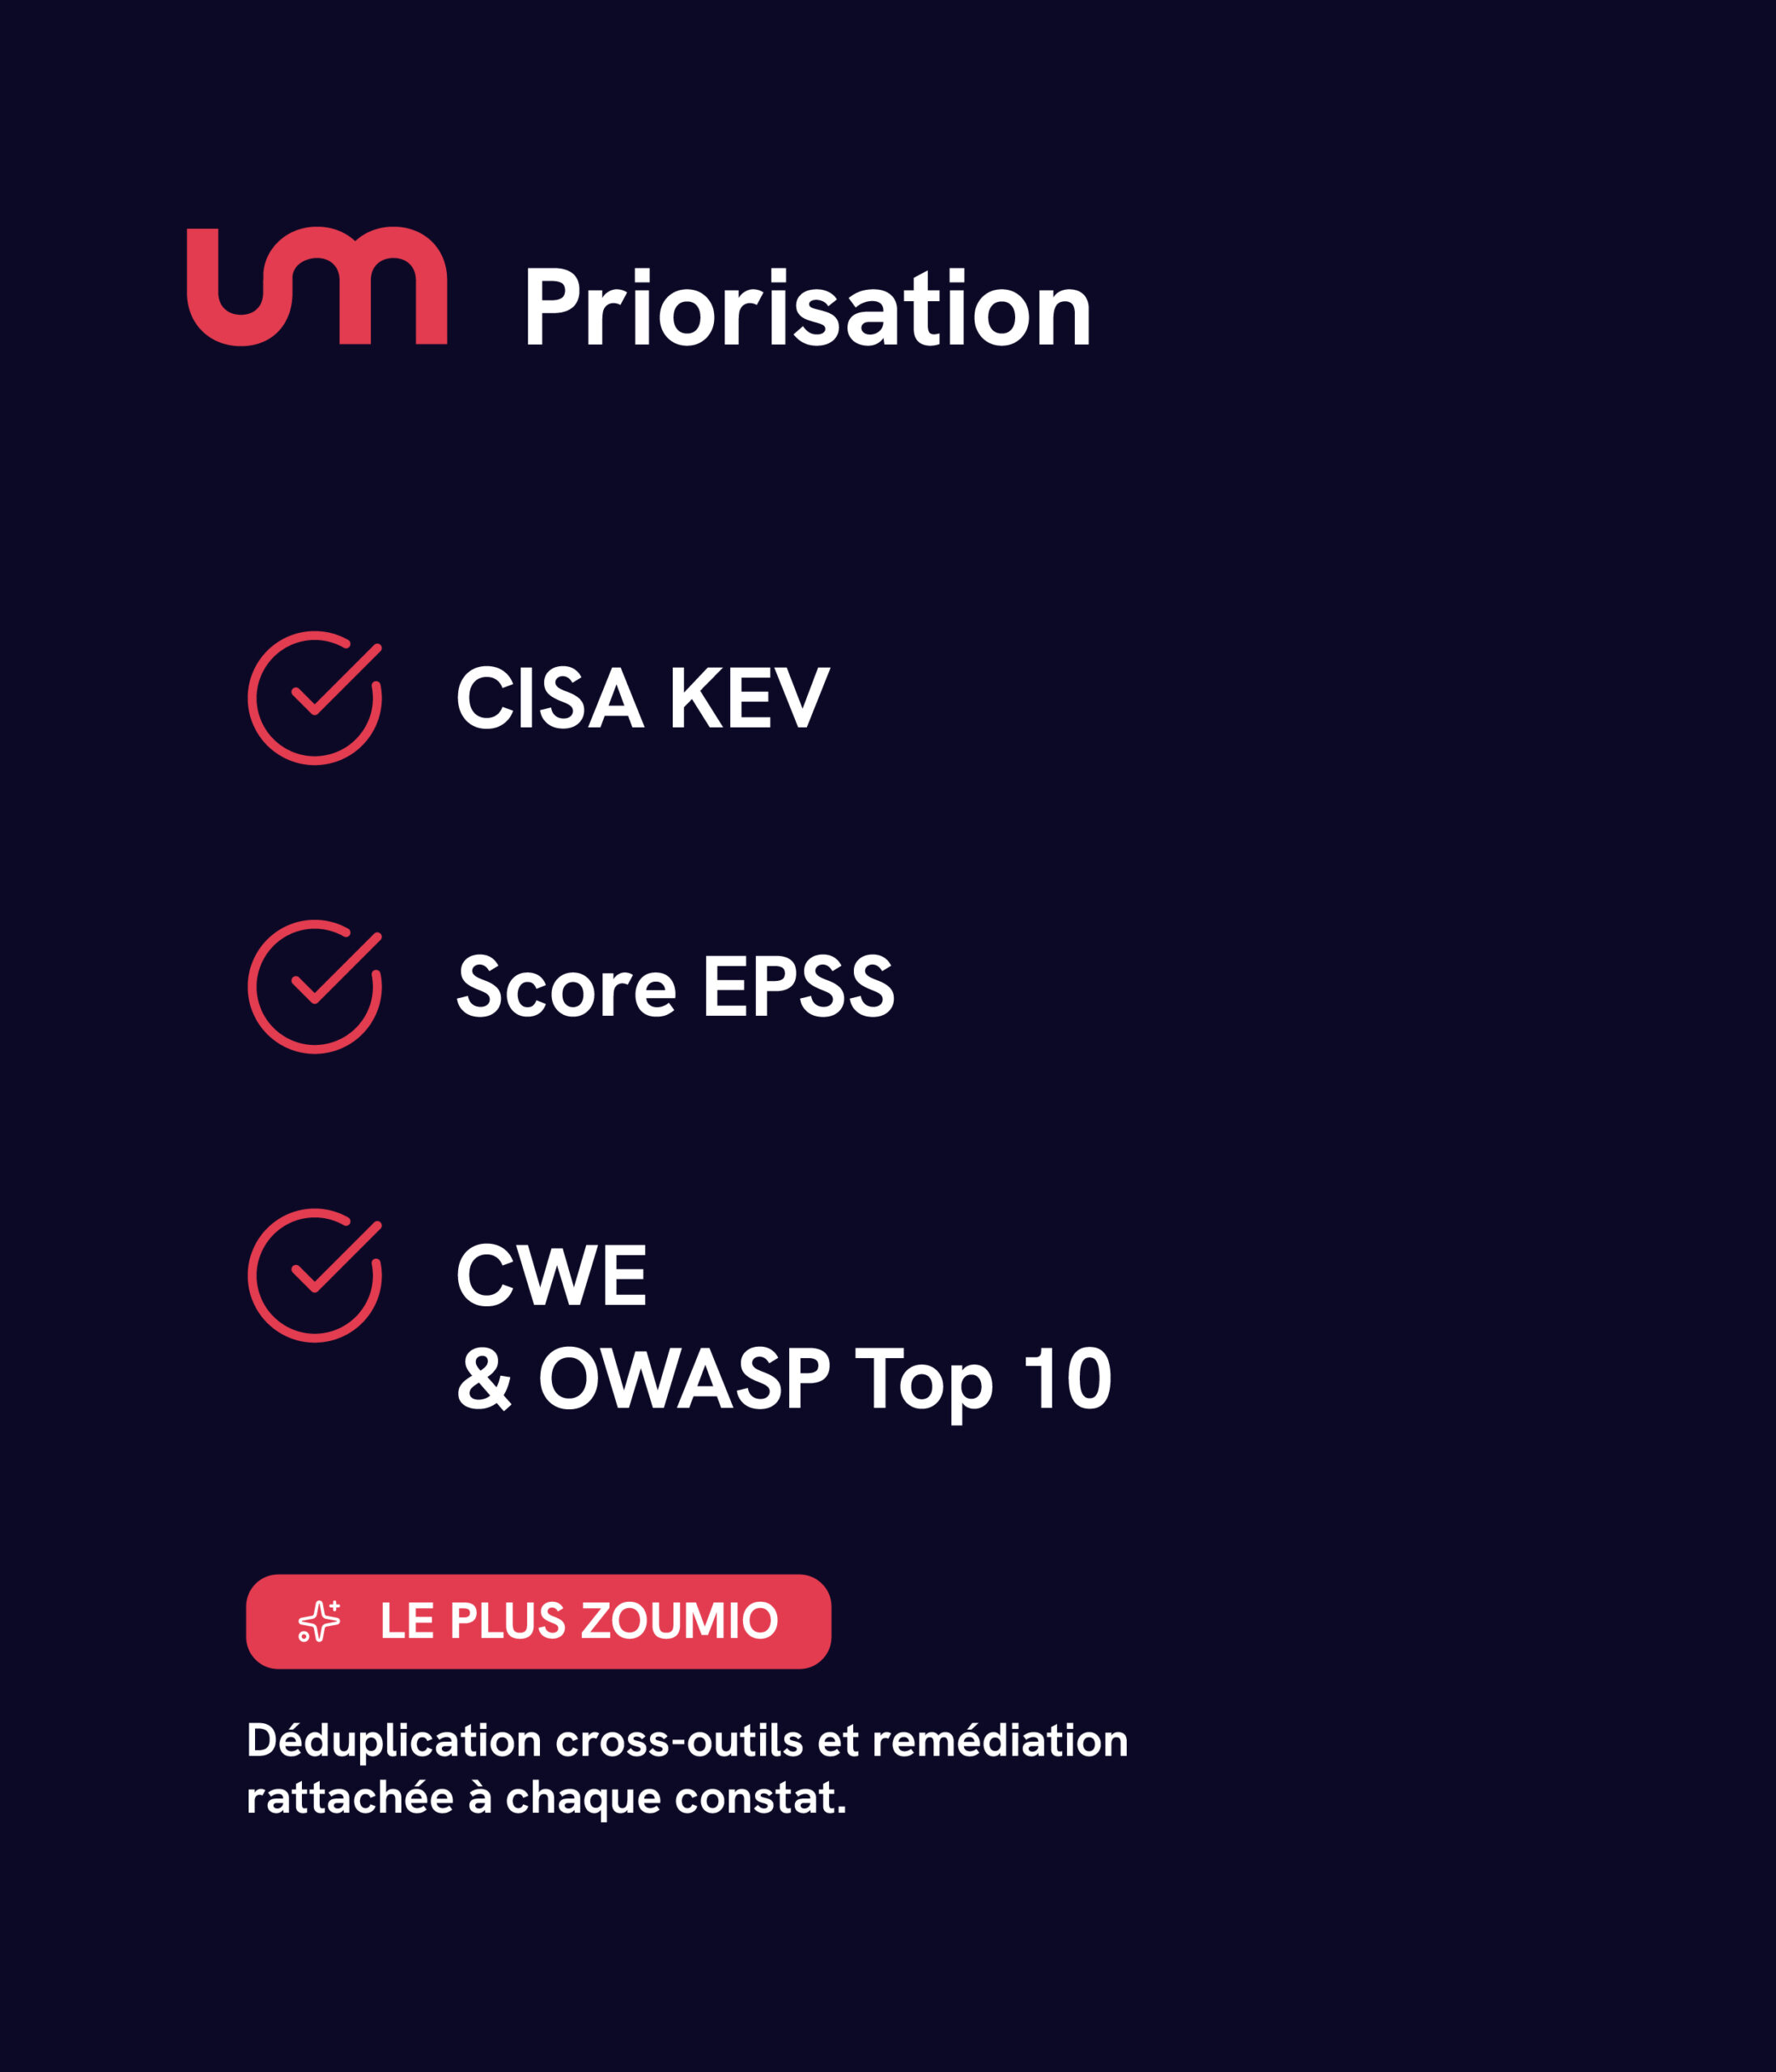
Une longue liste de failles triées par score CVSS ne protège personne. Zoumio Security croise chaque faille avec une base CVE locale enrichie, puis la classe dans une matrice Impact × Effort : vous ouvrez le rapport et vous savez ce qui doit être corrigé cette semaine.
- CISA KEV : les failles activement exploitées par des attaquants passent devant.
- Score EPSS : la probabilité réelle d’exploitation, pas seulement la gravité théorique.
- Classification CWE et couverture OWASP Top 10, pour situer chaque faiblesse.
- Une seule ligne par problème, même s’il est détecté par plusieurs outils, avec sa remédiation.
À qui s'adresse Zoumio Security ?
RSSI, DSI, prestataires MSP et DPO
Zoumio Security s’adresse aux équipes qui portent la sécurité du parc sans SOC ni équipe cyber dédiée.
-
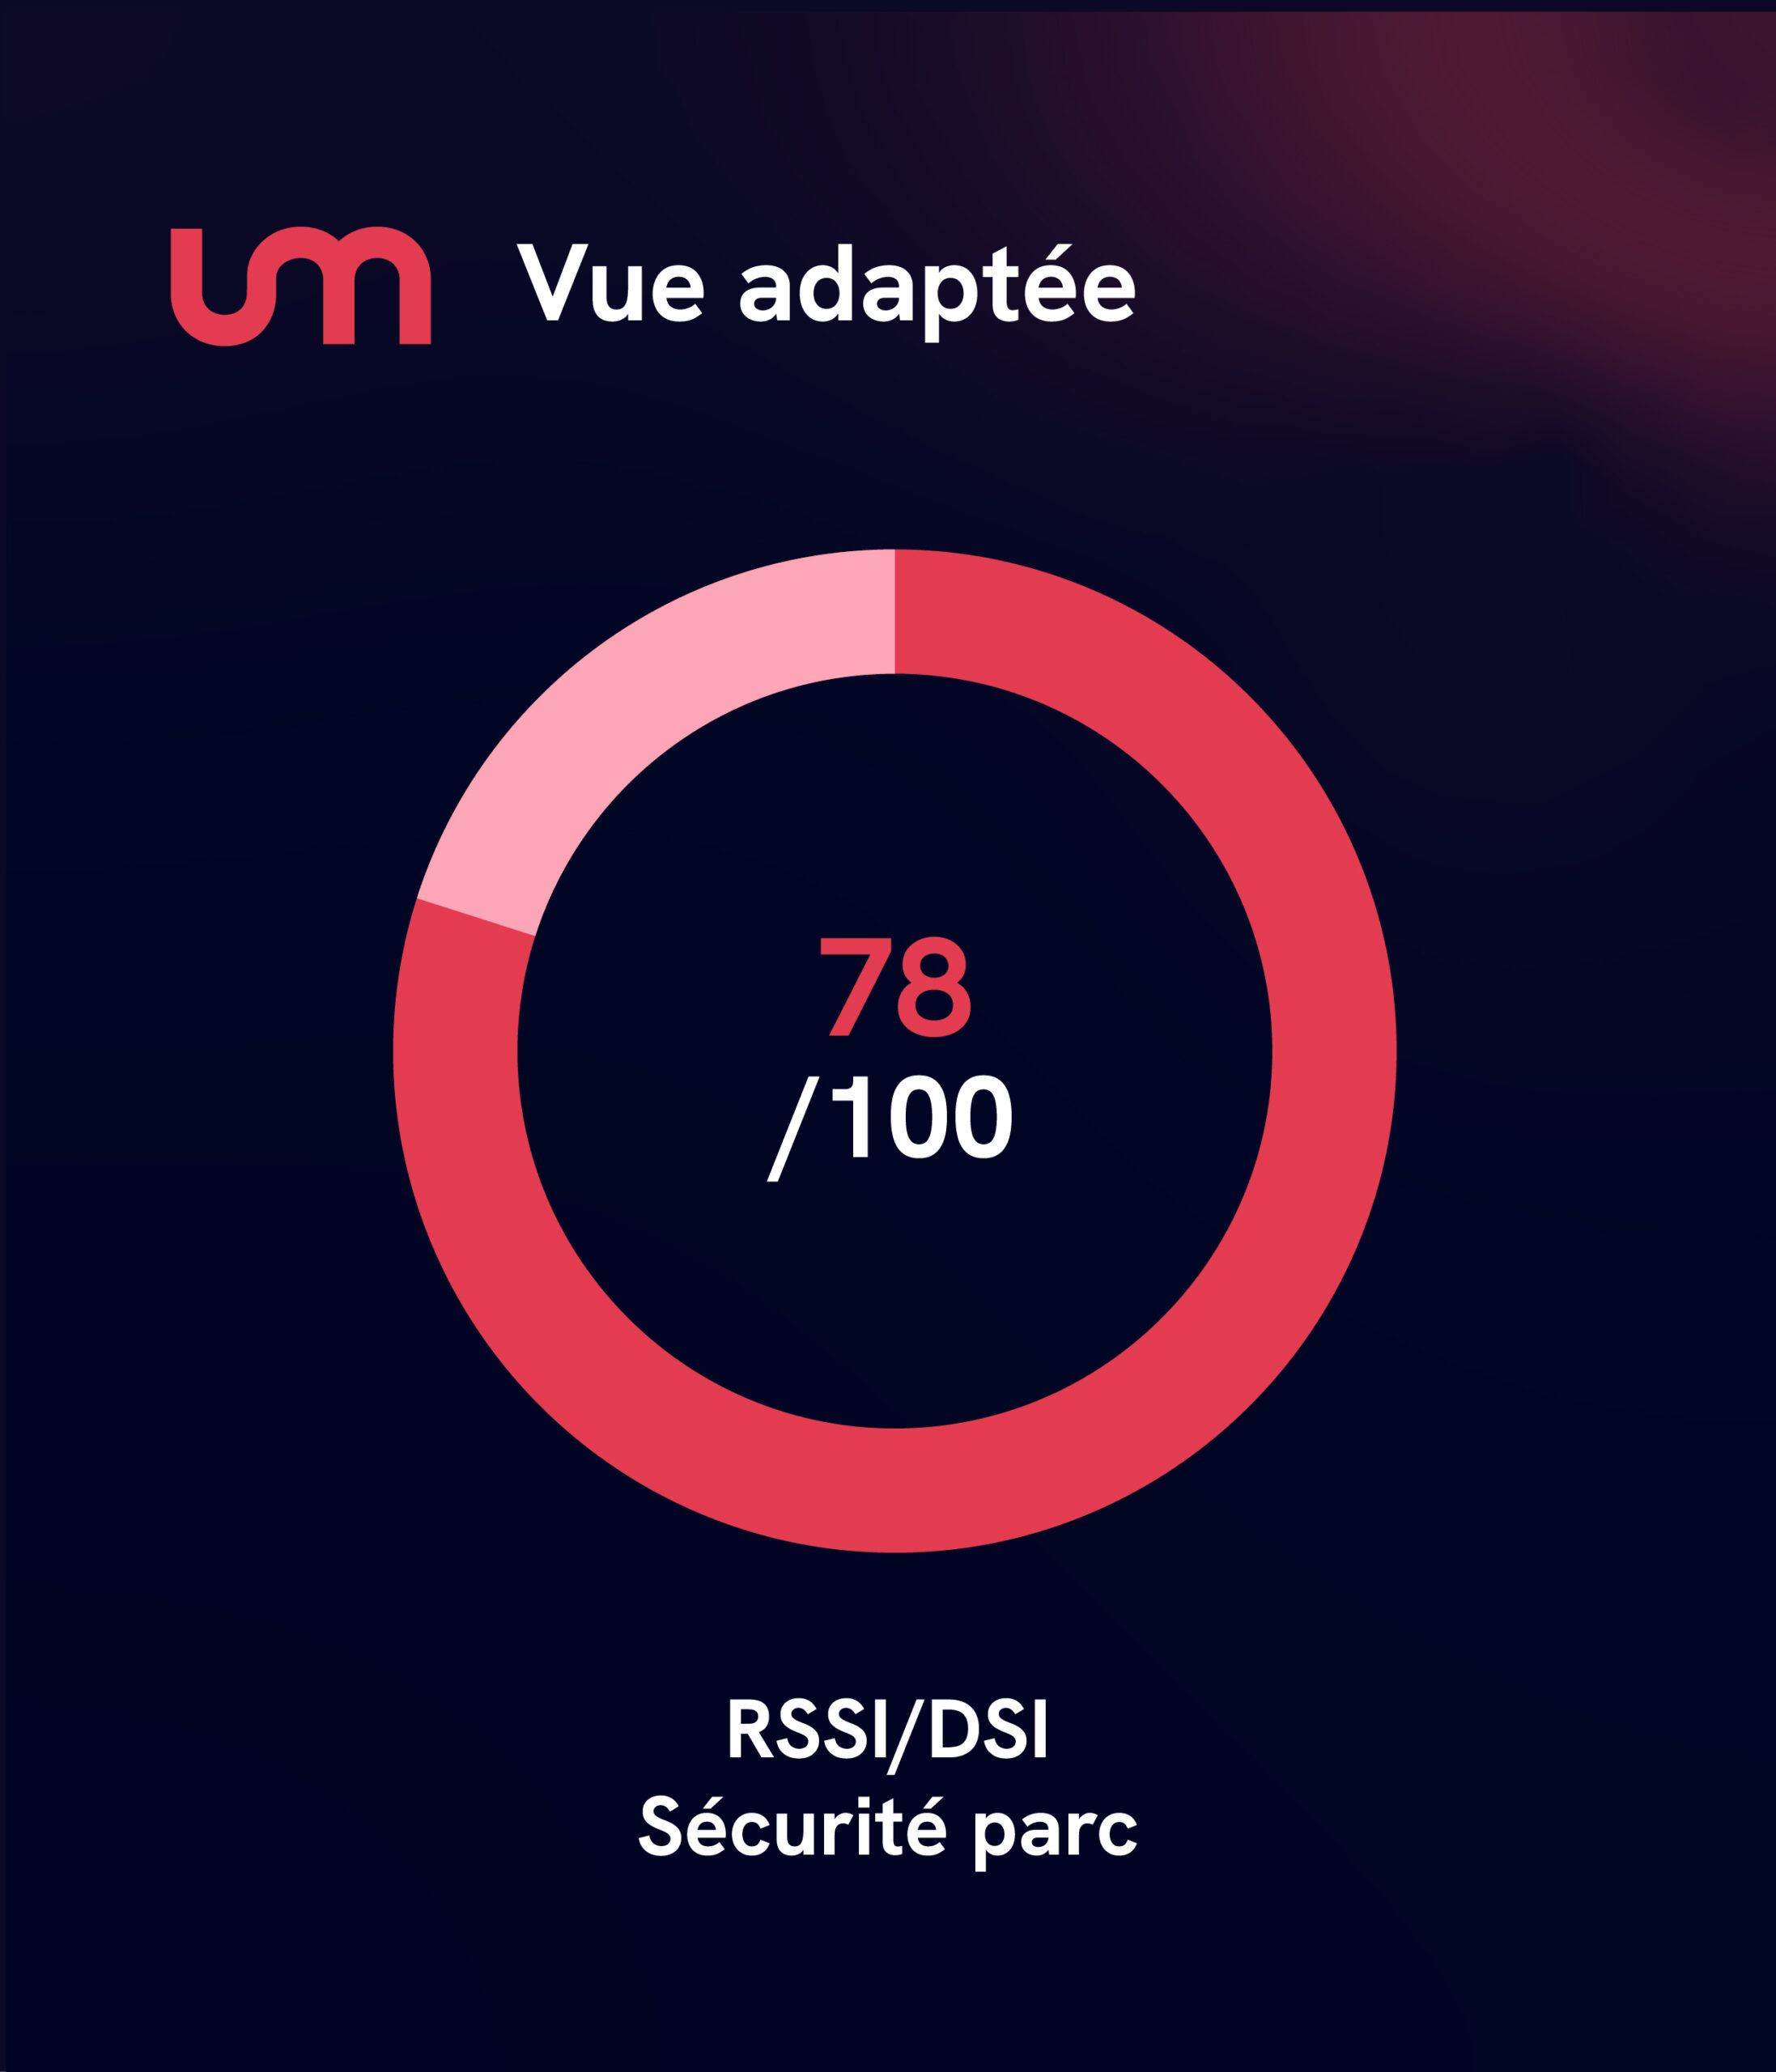
Dirigeants, RSSI et DSI de PME et d’ETI Des tests d’intrusion lancés quand vous le décidez et un plan d’action priorisé, défendable devant la direction, au lieu d’un audit externe une fois par an.
-
Prestataires cyber et MSP Une console multi-clients qui automatise les tests et les rapports, et transforme une prestation ponctuelle en service récurrent.
-
DPO et responsables conformité Des contrôles ISO 27001, NIS2 et ANSSI rattachés aux constats techniques réels du parc, preuves à l’appui.
Foire aux questions
Vos questions sur Zoumio Security
Les réponses aux questions que se posent les dirigeants, DAF, DSI et responsables conformité avant de choisir Zoumio Security.
Quelques heures. Une fois la campagne lancée, les tests s’exécutent automatiquement et le rapport est disponible à la fin de la campagne. La durée dépend surtout de la taille du périmètre testé.
Non. Vous installez l’agent, vous lancez vos campagnes et vous lisez vos rapports vous-même, depuis la plateforme. Le support français de Zoumio reste joignable si vous avez une question.
Ils sont conçus pour ne pas en présenter. L’approche est une détection non destructive : découverte des machines, des services, des versions et des failles connues, sans action visant à endommager quoi que ce soit. Les campagnes suivent la méthodologie PTES ; les contrôles les plus poussés (vérification de mots de passe, audit approfondi de l’Active Directory) ne s’activent que si vous les choisissez au lancement, et tout peut être planifié hors des heures de production.
Pour l’audit externe, rien. Pour l’audit interne, un agent (petit boîtier ou machine virtuelle) sur le réseau à auditer : un assistant vous guide pour l’installer. Si vous faites aussi auditer votre Microsoft 365 (pack Identité 360), il suffit de le connecter depuis la plateforme. Aucune installation sur les postes des utilisateurs.
Oui : à la demande, ou planifié chaque semaine ou chaque mois, dans la limite des campagnes incluses dans votre pack. Des campagnes supplémentaires peuvent être ajoutées en option.
Dans des centres de données situés en France. Les données de chaque client sont cloisonnées, les informations sensibles chiffrées et les accès journalisés.
Chaque faille est croisée avec une base CVE locale enrichie : présence dans le catalogue CISA KEV (failles activement exploitées), score EPSS (probabilité d’exploitation), classification CWE et couverture OWASP Top 10, avec dédoublonnage entre outils.
Non. C’est la raison d’être du produit : chaque constat technique est traduit en recommandation priorisée, avec un responsable et une échéance, dans un langage qu’un DSI ou un dirigeant comprend.
Oui. Les constats techniques (parc, vulnérabilités, Active Directory, identité) alimentent votre dossier de conformité. Le module Conformité, proposé en licence séparée, ajoute les référentiels ISO 27001, NIS2 et ANSSI, les contrôles, la déclaration d’applicabilité, les audits internes site par site et la gestion des preuves.
Oui, c’est le mode MSP : vue de portefeuille, constats consolidés et cloisonnement strict des données de chaque client. Conçu pour les revendeurs, les MSP et les cabinets de conseil.
Oui : le mode démo donne un accès complet à la plateforme pendant 7 jours, avec un filigrane sur les documents générés.
Zoumio Security recherche dans les fuites publiques les identifiants liés aux domaines dont vous attestez être responsable. Les adresses email recherchées ne sont jamais transmises en clair au service interrogé, et seule une synthèse sans donnée personnelle est conservée.
Demander une démo
Prêt à reprendre la main sur votre cybersécurité ?
En 20 minutes, nous vous montrons la plateforme sur votre contexte : comment lancer votre premier audit, ce que contient le rapport, et quel pack correspond à votre parc.